Co se v tomto článku dozvíte:
- Princip „druhého klíče“: Proč samotné heslo nestačí a jak 2FA vytvoří neprostupnou bariéru, i když útočník vaše heslo odhalí.
- Tři pilíře ověření: Rozdíl mezi tím, co znáte (heslo), co máte (mobil/klíč) a co jste (biometrie).
- Srovnání metod: Proč jsou SMS kódy nejslabším článkem řetězu a proč experti doporučují raději autentizačních aplikace nebo hardwarové klíče.
- Prioritní účty: Které služby musíte zabezpečit jako první, abyste předešli dominovému efektu při útoku.
- Praktické návody: Krok za krokem, jak si 2FA nastavit u Googlu, Facebooku, Instagramu i v českém Seznamu.
- Záchranná brzda: Jak fungují záložní kódy a proč je nikdy nesmíte ukládat jako fotku v galerii telefonu.
Hackeři mohou vaše hesla získat mnoha způsoby, od rafinovaných phishingových útoků až po instalaci škodlivého malwaru přímo do vašeho zařízení. Zranitelné jsou i tradiční bezpečnostní otázky – zjistit rodné příjmení matky nebo jméno domácího mazlíčka je dnes díky sociálním sítím otázkou několika minut. Právě proto nespoléhejte jen na heslo a nastavte si vícefaktorové ověřování (MFA).
Co je dvoufaktorové ověření
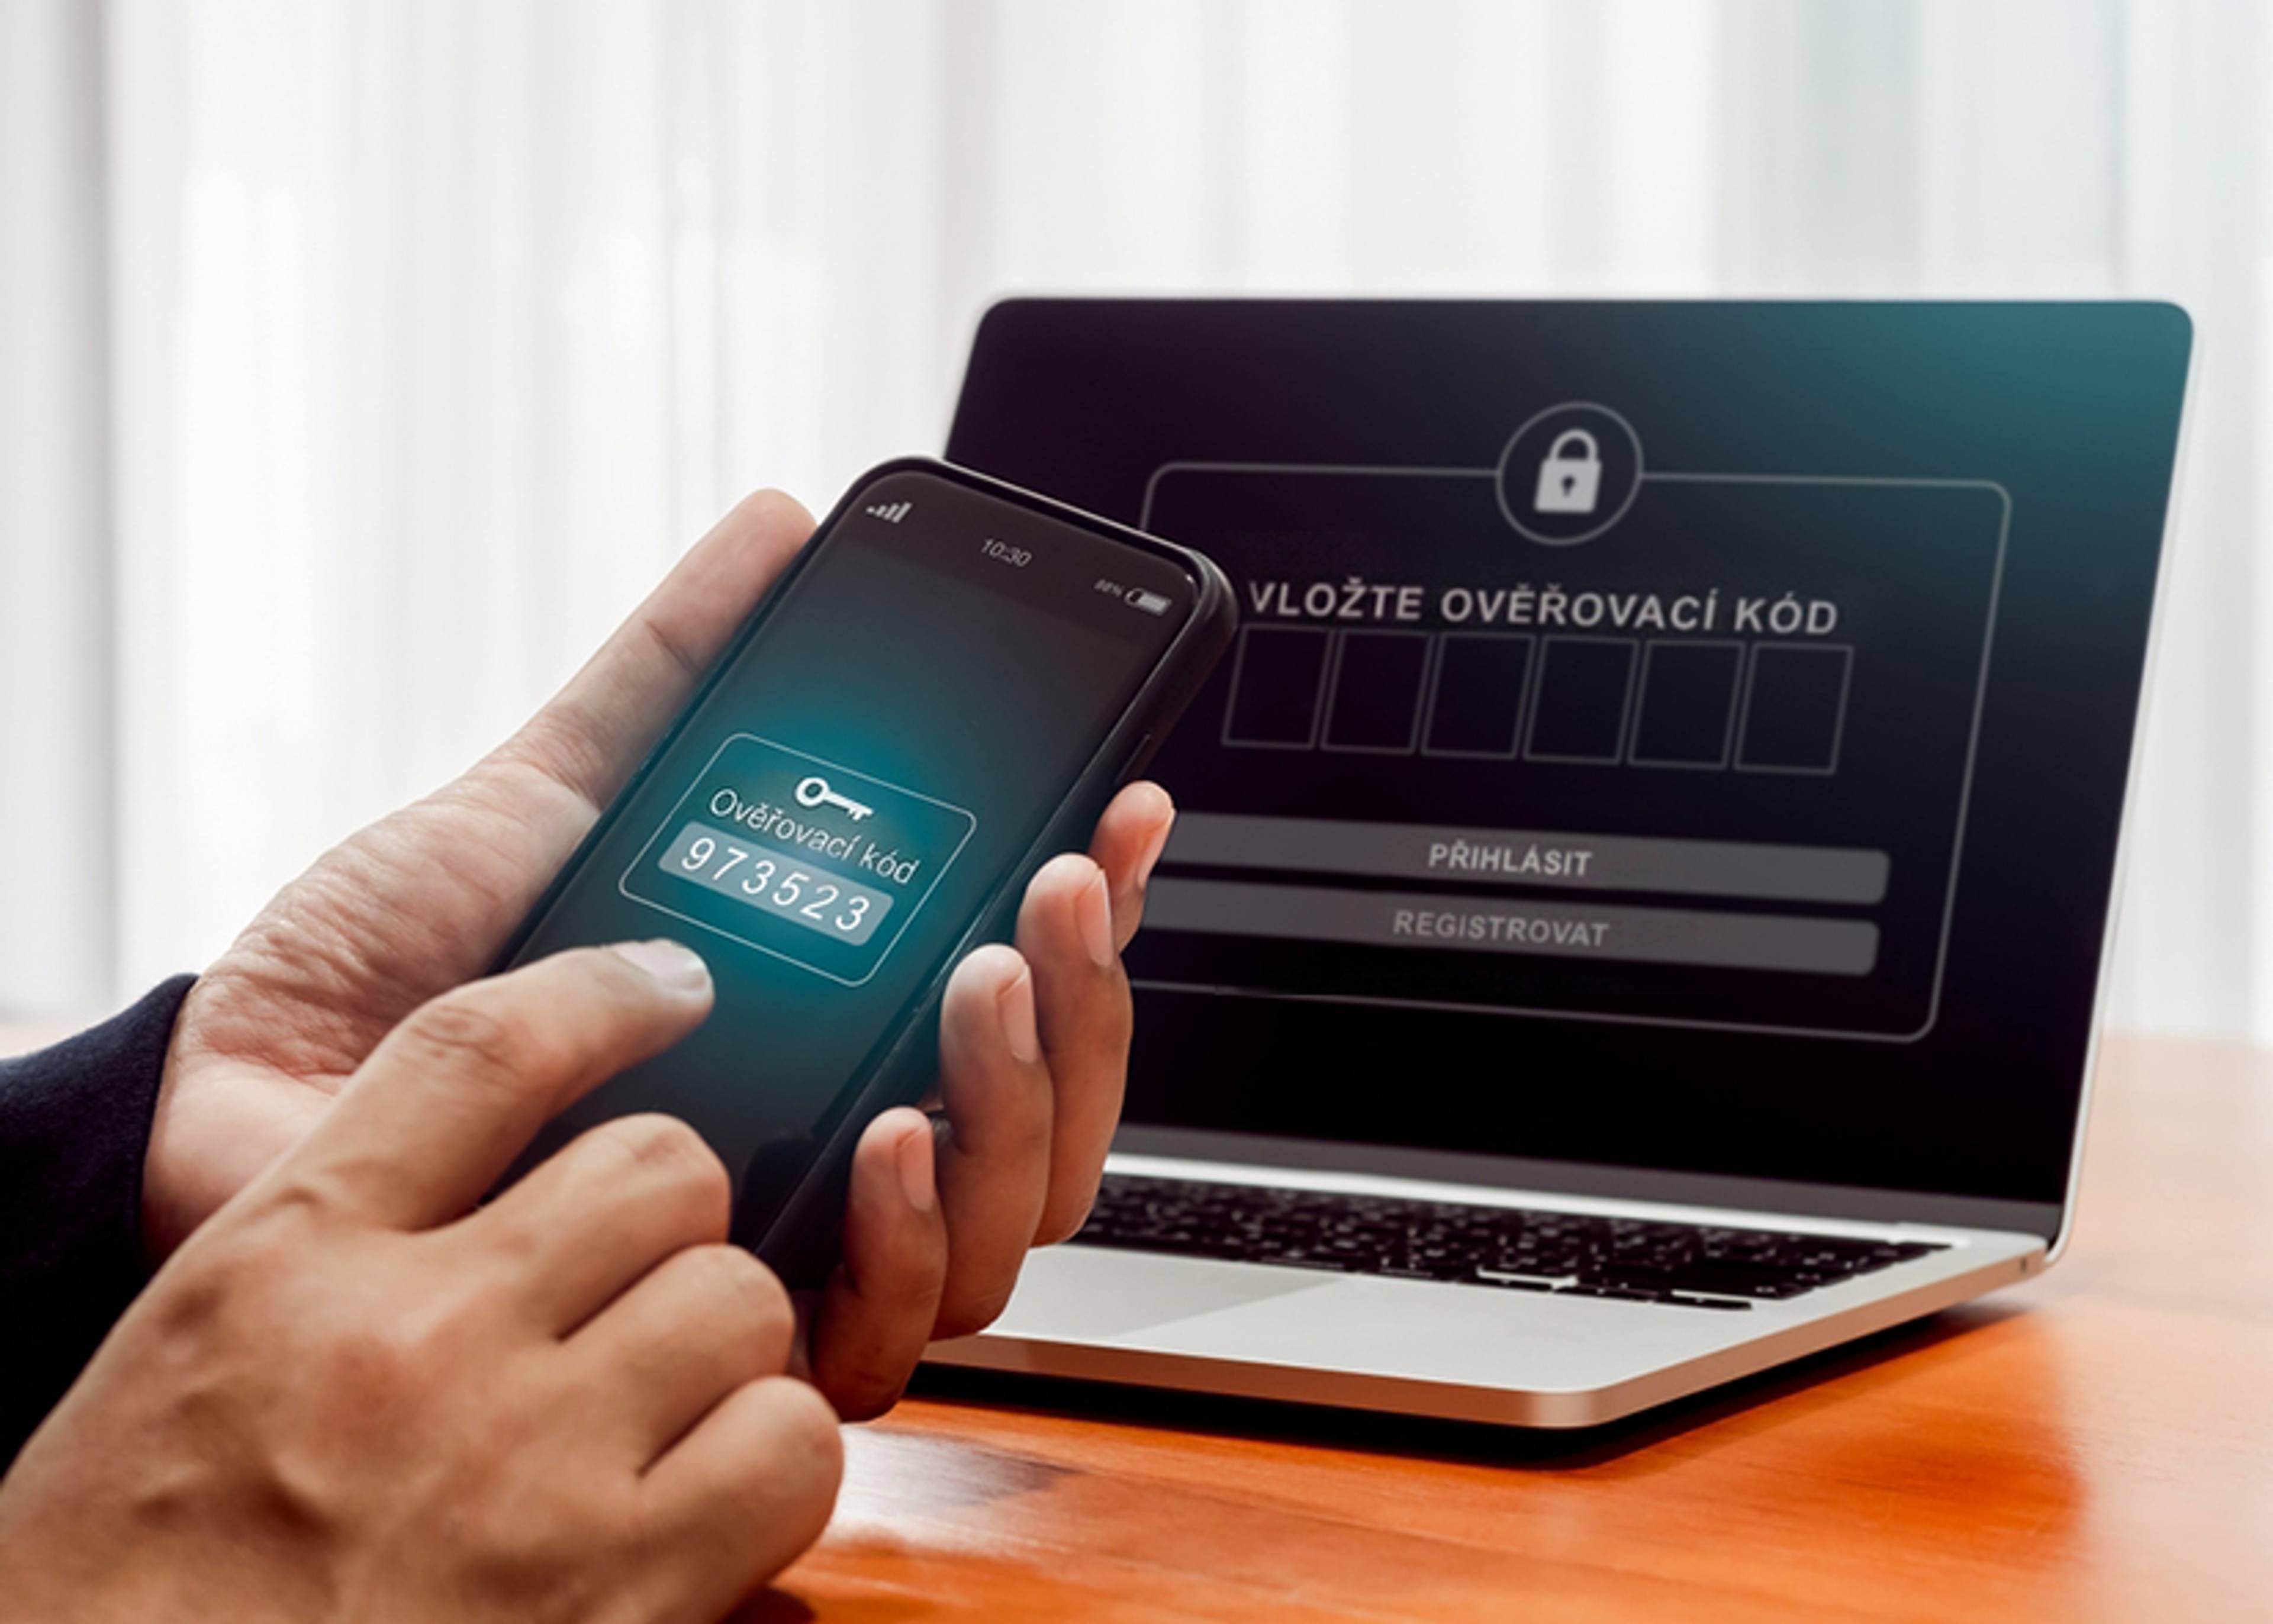
Dvoufaktorové ověření (2FA, z anglického Two-Factor Authentication) je bezpečnostní mechanismus, který přidává další vrstvu ochrany k vašemu standardnímu přihlašování pomocí hesla. Místo toho, aby útočník potřeboval znát pouze vaše heslo, musí mít také přístup k druhému faktoru – typicky vašemu mobilnímu telefonu nebo speciálnímu hardwarovému klíči.
„Standardně při přihlašování zadáte uživatelské jméno a heslo. Pokud ale vaše heslo někdo bude znát, dokáže se přihlásit také. Při 2FA kromě hesla zadáváte ještě něco jiného, co si nemusíte pamatovat, ale co například máte u sebe. Typicky kód z aplikace v telefonu, potvrzení přes notifikaci v telefonu a třeba k tomu ještě potvrzení biometrickým skenem prstu. Kdyby se útočník chtěl dostat do vašeho účtu, musel by nějakým způsobem získat vaše heslo, ale třeba i váš telefon nebo i váš prst,“ vysvětluje David Pecl ze Security Avengers.
Proces, kdy systém ověřuje, zda jste to skutečně vy, se nazývá autentizace. Na úspěšnou autentizaci pak navazuje autorizace, při níž vám systém na základě ověřené identity povolí přístup k vašim datům nebo umožní provést platbu.
Jak 2FA funguje
Dvoufaktorové ověření kombinuje dva ze tří základních typů ověření:
- Něco, co znáte – PIN kód, heslo
- Něco, co fyzicky máte – mobilní telefon, hardwarový token (např. YubiKey).
- Něco, co ukazuje vaši identitu – biometrie (otisk prstu, sken obličeje).
SMS kódy
SMS kódy jsou jednou z metod 2FA. Po zadání hesla dostanete na váš mobilní telefon textovou zprávu s jednorázovým kódem, který musíte zadat pro dokončení přihlášení.
Podle Davida Pecla ze Security Avengers má však tato metoda své slabiny: „Ačkoliv se to nezdá, SMS zprávy jsou náchylné na různé útoky. Dají se odposlechnout, jednoduše získat z telefonu (pokud je na něm instalovaná nějaká infikovaná aplikace), nebo lze SMS získat pomocí útoků výměny SIM karty.“
Autentizační aplikace
Autentizační aplikace představují bezpečnější alternativu k SMS kódům. Tyto aplikace generují v telefonu každých 30 sekund nový jednorázový šestimístný kód (OTP – One-Time Password), který použijete při přihlašování. Mezi nejpopulárnější patří Google Authenticator, Microsoft Authenticator, Authy nebo LastPass Authenticator.
„Multifaktorové aplikace v telefonech jsou vytvářené tak, aby měly bezpečnostní mechanizmy, které brání například zneužití malwarem v telefonu. Takže pokud máte v telefonu instalovanou nějakou škodlivou aplikaci, bude pro tento malware daleko složitější získat kódy z autentizační aplikace. Další výhodou je, že autentizační aplikace jsou chráněné biometrikou, tedy musíte nejdříve naskenovat otisk prstu nebo svůj obličej pro jejich odemčení,“ uvádí David Pecl.
Výhodou autentizačních aplikací je také to, že fungují offline – nepotřebujete internetové připojení ani signál operátora pro generování kódů.
Hardwarové klíče
Hardwarové bezpečnostní klíče (jako YubiKey) představují nejvyšší úroveň zabezpečení. Jedná se o fyzická zařízení, která připojíte k počítači nebo telefonu pomocí USB, NFC nebo Bluetooth. Při přihlašování musíte klíč fyzicky připojit a případně na něm stisknout tlačítko.
Tato metoda účinně chrání před phishingovými útoky, protože útočník by musel získat fyzický přístup k vašemu hardwarovému klíči.
Proč používat dvoufaktorové ověření
Podle výzkumu Microsoftu a Agentury pro kyberbezpečnost USA (CISA) dokáže dvoufaktorové ověření snížit riziko napadení účtu až o 99 %.
Jaké jsou hlavní důvody pro používání 2FA?
- Ochrana před ukradenými hesly – 81 % úspěšných útoků na firemní data využívá slabá nebo ukradená hesla
- Prevence phishingu – útočník může získat vaše heslo pomocí falešného přihlašovacího formuláře, ale bez přístupu k vašemu telefonu se k účtu nedostane
- Klidný spánek – i při úniku hesla zůstane váš účet chráněný
- Ochrana citlivých dat – zejména u e-mailů, které často slouží k obnově hesel dalších služeb
Jak nastavit 2FA – návod krok za krokem
Nastavení druhé vrstvy ochrany je u většiny služeb podobné. Ukážeme vám názorný návod, jak aktivovat 2FA u nejčastěji využívaných služeb, jako je Google účet, Facebook nebo Instagram. Podobný postup můžete aplikovat i u dalších služeb a aplikací.
Google účet
Zabezpečení Google účtu je velmi důležité, protože se přes něj přihlašujete k Gmailu, Google Drive a mnoha dalším službám.
Postup nastavení:
- Přejděte na myaccount.google.com
- V levém menu vyberte „Bezpečnost a přihlašování"
- V sekci „Jak se přihlašujete do Googlu" klikněte na „Dvoufázové ověření"
- Klikněte na tlačítko „Začít"
- Přihlaste se znovu ke svému účtu (z bezpečnostních důvodů)
- Zadejte své telefonní číslo
- Vyberte, zda chcete dostávat kódy přes SMS nebo telefonní hovor
- Zadejte ověřovací kód, který vám přijde
- Klikněte na „Zapnout"
Doporučené další kroky:
- Nastavte si Google Authenticator jako bezpečnější alternativu k SMS
- Vytvořte si záložní kódy a uložte je na bezpečné místo (ne jako fotku v telefonu!)
- Zaregistrujte záložní telefonní číslo pro případ ztráty hlavního telefonu
Facebook a Instagram
Instagram a Facebook (nyní Meta) vyžadují podobný postup nastavení dvoufázového ověření.
Postup pro Facebook:
- Přihlaste se na facebook.com
- Klikněte na svou profilovou fotku vpravo nahoře
- Vyberte „Nastavení a soukromí" → „Nastavení"
- V levém menu vyberte „Heslo a zabezpečení"
- Najděte sekci „Dvoufázové ověření" a klikněte na „Upravit"
- Vyberte metodu ověření:
- Autentizační aplikace (doporučeno) – Google Authenticator, Microsoft Authenticator
- SMS kódy – jednodušší, ale méně bezpečné
- Bezpečnostní klíč – nejvyšší úroveň zabezpečení
- Postupujte podle pokynů na obrazovce
- Uložte si záložní kódy na bezpečné místo
Postup pro Instagram:
- Otevřete aplikaci Instagram
- Přejděte do svého profilu (ikona vpravo dole)
- Klikněte na tři čárky (☰) vpravo nahoře
- Vyberte v Centru účtů „Nastavení" → „Heslo a zabezpečení"
- Vyberte „Dvoufázové ověření"
- Zvolte metodu
- Postupujte podle pokynů
- Uložte si záložní kódy
Bankovní aplikace
Většina českých bank má dnes dvoufázové ověření zahrnuto přímo ve svých mobilních aplikacích, takže nemusíte nic dalšího nastavovat. Při přihlášení nebo při potvrzování plateb musíte použít:
- PIN kód + otisk prstu/Face ID
- SMS kód pro citlivé operace
- Push notifikace v mobilní aplikaci
Nejčastější bankovní řešení v ČR:
- Česká spořitelna – George klíč (aplikace pro autorizaci)
- Komerční banka – Mobilní klíč
- Raiffeisenbank – Mobil klíč
- ČSOB – ČSOB klíč
- mBank – mKlíč
- Air Bank – biometrické ověření + PIN
Nejlepší autentizační aplikace
Autentizačních aplikací je celá řada a většina z nich je vhodná pro Android i iOS, takže si můžete vybrat, jaká vám nejvíce vyhovuje. Mezi oblíbené patří například Google Authenticator, který ocení především uživatelé služeb od Googlu. Použití je velmi jednoduché – stačí se přihlásit Google účtem a přidat služby, které chcete chránit za pomoci 2FA. Rozšířený je také Microsoft Authenticator vhodný pro uživatele Microsoft služeb, ale také Twilio Authy, Aegis Authenticator nebo LastPass Authenticator.
Na co si dávat pozor?
Při nastavování zabezpečení online služeb si nezapomeňte vytvořit metody pro obnovu přístupu, které jsou vaší jedinou záchranou v situaci, kdy například ztratíte telefon a s ním i možnost využít vícefaktorové ověřování. Tato „zadní vrátka“ je však nutné pečlivě chránit, což znamená, že pokud jako zálohu používáte jiný e-mail, musí být i on sám zabezpečen pomocí MFA.
„Různé obnovovací kódy si uložte na bezpečné místo a rozhodně je nenechávejte jako fotku v galerii telefonu, ke které by mohl získat přístup útočník,“ varuje David Pecl.
Většina autentizačních aplikací, jako je například Google Authenticator, dnes umožňuje vytvořit si zálohy a nahrát je do cloudového účtu. V takovém případě je však naprosto zásadní dbát na špičkové zabezpečení tohoto hlavního účtu, protože pokud by ho útočník ovládl, získá přístup i ke všem vašim zálohovaným kódům.
Passkey: Nejbezpečnější řešením je bezheslová autentizace
Mějte na paměti, že ani dvoufázové ověření není pro útočníky nepřekonatelnou překážkou. Existují způsoby, jak od uživatele získat i druhý faktor. Budoucnost proto patří tzv. passkeys, neboli bezheslové autentizaci, která proces přihlašování výrazně zjednodušuje a zároveň posiluje bezpečnost. Už nemusíte složitě vymýšlet hesla a pamatovat si je. Passkey využívá například potvrzení přihlášení v aplikaci na telefonu a zajištění pomocí skenu prstu nebo Face ID.